ISO 28000: o que é, requisitos e benefícios para a segurança
A ISO 28000 é uma norma internacional que estabelece requisitos para a implementação de um Sistema de Gestão da Segurança, incluindo aspectos relacionados à cadeia de suprimentos. Seu objetivo é ajudar organizações a identificar ameaças, avaliar riscos e estabelecer controles para proteger suas operações, pessoas, instalações e ativos.
Na prática, a norma pode apoiar empresas que buscam fortalecer a segurança de suas atividades e melhorar a capacidade de resposta a situações que possam comprometer o funcionamento da organização.
Essa preocupação é especialmente relevante nas operações logísticas, que envolvem fornecedores, transporte, armazenamento e diferentes pontos de movimentação de materiais e produtos.
Neste artigo, você vai entender o que é a ISO 28000, quais são seus principais requisitos, como funciona o ciclo PDCA na gestão da segurança e quais benefícios sua implementação pode proporcionar.
O que é a ISO 28000?
A ISO 28000:2022 é uma norma internacional que estabelece requisitos para um Sistema de Gestão da Segurança, incluindo aspectos relevantes para a cadeia de suprimentos.
Desenvolvida pela Organização Internacional de Normalização (ISO), a norma oferece uma estrutura para que as organizações estabeleçam políticas, objetivos, processos e controles voltados à gestão dos riscos de segurança.
Embora seja frequentemente associada à logística, seu escopo é mais amplo. A ISO 28000 pode ser aplicada a organizações de diferentes portes e setores, incluindo empresas privadas, instituições públicas e organizações sem fins lucrativos.
Na cadeia de suprimentos, sua aplicação pode abranger atividades como recebimento de mercadorias, embalagem, armazenamento, carga e descarga, transporte e relacionamento com fornecedores.
Entre os riscos que podem ser considerados estão acesso não autorizado a instalações, furtos de cargas, violações de segurança, interrupções operacionais e outras ameaças relevantes para o contexto da organização.
A finalidade da ISO 28000 não é eliminar todos os riscos, mas estabelecer uma abordagem estruturada para identificá-los, avaliá-los e tratá-los.
Qual é a versão vigente da ISO 28000?
A edição vigente é a ISO 28000:2022, publicada em março de 2022, que substituiu a ISO 28000:2007.
Seu título internacional é Security and resilience: Security management systems: Requirements, relacionado à segurança e resiliência dos sistemas de gestão.
Em 2024, a norma recebeu uma emenda sobre mudanças climáticas, identificada como ISO 28000:2022/Amd 1:2024.
Essa atualização está relacionada à consideração da relevância das mudanças climáticas no contexto dos sistemas de gestão. A organização deve avaliar sua aplicabilidade conforme suas atividades, condições e partes interessadas.
Para implementar a norma, é importante consultar o texto oficial e suas emendas aplicáveis, considerando a edição em vigor.
Quais são os principais requisitos da ISO 28000?
A ISO 28000 estabelece requisitos para estruturar a gestão da segurança de acordo com o contexto, os objetivos e os riscos relevantes para a organização.
Entre os principais aspectos tratados estão:
- Contexto organizacional: compreender fatores internos e externos que possam influenciar a segurança e identificar partes interessadas relevantes;
- Liderança e responsabilidades: estabelecer uma política de segurança e definir responsabilidades para o funcionamento do sistema de gestão;
- Avaliação de riscos: identificar ameaças, analisar riscos e determinar medidas de tratamento adequadas;
- Planejamento: estabelecer objetivos de segurança e definir ações para alcançá-los;
- Recursos e competências: disponibilizar condições e conhecimentos necessários para executar as atividades previstas;
- Controles operacionais: implementar procedimentos para gerenciar situações que possam comprometer a segurança;
- Monitoramento e avaliação: acompanhar o desempenho do sistema e realizar avaliações periódicas;
- Melhoria contínua: tratar não conformidades e aperfeiçoar os processos de gestão da segurança.
Esses requisitos permitem estruturar um sistema de gestão adaptado às características da organização, considerando suas atividades internas e externas.
Em empresas que dependem de diferentes fornecedores e operadores logísticos, também é importante compreender as relações de dependência e os riscos que podem surgir ao longo da cadeia.
Por exemplo, uma operação que utiliza transportadoras terceirizadas pode precisar estabelecer critérios de segurança, responsabilidades e procedimentos para tratar ocorrências relacionadas ao transporte de mercadorias.
Os controles adotados devem ser proporcionais aos riscos identificados e aos requisitos legais, regulamentares e contratuais aplicáveis.
Como funciona o ciclo PDCA na ISO 28000?
A implementação de um Sistema de Gestão da Segurança pode ser organizada a partir do ciclo PDCA, metodologia utilizada para estruturar o planejamento, a execução, a avaliação e a melhoria contínua dos processos.
O PDCA é composto por quatro etapas: Planejar, Fazer, Verificar e Agir.

Planejar (Plan)
A primeira etapa envolve compreender o contexto da organização, identificar riscos de segurança e estabelecer objetivos para o sistema de gestão.
Também é o momento de definir políticas, responsabilidades, procedimentos e medidas necessárias para tratar as situações identificadas.
Por exemplo, uma empresa de logística pode avaliar riscos de acesso não autorizado aos armazéns e estabelecer controles para proteger suas instalações.
Fazer (Do)
Na etapa de execução, a organização coloca em prática os procedimentos e controles definidos durante o planejamento.
Isso pode envolver a implementação de controles de acesso, capacitação dos colaboradores, inspeções de segurança e procedimentos de comunicação de ocorrências.
As atividades devem ser realizadas conforme as responsabilidades estabelecidas e os requisitos aplicáveis.
Verificar (Check)
A etapa de verificação consiste em acompanhar o desempenho do sistema e avaliar se os controles de segurança estão funcionando conforme o planejado.
Essa análise pode envolver indicadores, auditorias internas, inspeções e avaliação de incidentes registrados.
Os resultados permitem identificar não conformidades, dificuldades operacionais e oportunidades de melhoria.
Agir (Act)
Na última etapa, a empresa utiliza os resultados das avaliações para implementar correções, ações corretivas e melhorias no Sistema de Gestão da Segurança.
Quando necessário, procedimentos, objetivos e controles podem ser revisados para responder a mudanças no contexto ou a novos riscos identificados.
O ciclo deve ser aplicado continuamente, contribuindo para que a gestão da segurança acompanhe as necessidades e condições da organização.
Quais são os benefícios da ISO 28000?
A implementação da ISO 28000 pode contribuir para fortalecer a gestão da segurança e melhorar a capacidade da organização de identificar e tratar ameaças relevantes.
Entre os principais benefícios estão:
- Melhor identificação de riscos: a organização passa a utilizar critérios e processos estruturados para reconhecer situações que possam comprometer sua segurança;
- Fortalecimento dos controles: procedimentos definidos ajudam a estabelecer responsabilidades e acompanhar atividades críticas;
- Maior rastreabilidade: a organização de registros facilita a consulta a ocorrências, inspeções e ações implementadas;
- Apoio à segurança das pessoas e dos ativos: medidas adequadas podem contribuir para reduzir a exposição a determinadas ameaças;
- Melhoria da capacidade de resposta: o planejamento e a avaliação de riscos favorecem a preparação para situações que possam afetar as operações;
- Relacionamento com parceiros: processos de segurança estruturados podem fortalecer a confiança de clientes e fornecedores;
- Integração com outros sistemas de gestão: requisitos comuns podem ser coordenados com práticas de qualidade, meio ambiente e outras áreas;
- Melhoria contínua: auditorias e avaliações periódicas permitem aperfeiçoar procedimentos e controles.
Esses benefícios dependem da implementação adequada do sistema e do acompanhamento dos resultados. A adoção da norma não garante, por si só, a ausência de incidentes ou interrupções.
Qual é a relação entre ISO 28000 e Sistemas de Gestão Integrados (SGI)?
A ISO 28000 pode ser considerada na estruturação de um Sistema de Gestão Integrado (SGI), que reúne processos e práticas relacionados a diferentes áreas da gestão organizacional.
Em empresas que já possuem sistemas de gestão baseados em normas internacionais, a integração pode facilitar a organização de atividades comuns, como definição de responsabilidades, controle de documentos, auditorias internas e tratamento de não conformidades.
Por exemplo, uma organização pode utilizar a ISO 9001 como referência para a gestão da qualidade e a ISO 28000 para estruturar os processos relacionados à segurança.
Também é possível considerar outras normas, como a ISO 14001, voltada à gestão ambiental, e a ISO 22000, relacionada à segurança de alimentos.
Embora essas normas possuam objetivos específicos, determinados elementos de seus sistemas de gestão podem ser coordenados para reduzir atividades duplicadas e melhorar a comunicação entre equipes.
A integração não elimina a necessidade de atender aos requisitos específicos de cada norma. Cada sistema deve considerar seus próprios objetivos, riscos e critérios de conformidade.
Como implementar a ISO 28000 na empresa?
A implementação da ISO 28000 exige compreender as características da organização e estabelecer processos adequados para gerenciar os riscos de segurança.
Para iniciar esse trabalho, a empresa pode seguir algumas etapas práticas.
1. Avalie o contexto e os riscos de segurança
Identifique as atividades, instalações, pessoas e relações com terceiros que precisam ser consideradas no Sistema de Gestão da Segurança.
Em operações logísticas, por exemplo, essa análise pode incluir transporte, armazenamento, fornecedores e movimentação de mercadorias.
Também é necessário compreender quais ameaças podem afetar essas atividades e quais são suas possíveis consequências.
2. Defina políticas e responsabilidades
Estabeleça uma política de segurança compatível com os objetivos da organização e defina os responsáveis por sua implementação.
É importante que a liderança participe do processo e disponibilize os recursos necessários para executar os controles estabelecidos.
3. Implemente procedimentos e controles
Com os riscos avaliados, determine quais medidas serão adotadas para gerenciá-los.
Essas medidas podem envolver controle de acesso, inspeções, procedimentos de comunicação, orientações para fornecedores e outras atividades compatíveis com a operação.
A empresa também deve capacitar os colaboradores envolvidos e assegurar que as responsabilidades estejam claramente definidas.
4. Acompanhe os resultados e realize auditorias
O funcionamento do sistema precisa ser avaliado periodicamente para verificar se os controles estão sendo executados e se os objetivos estabelecidos estão sendo alcançados.
Para isso, a empresa pode utilizar indicadores de segurança, registros de incidentes, auditorias internas e inspeções operacionais.
Essas informações ajudam a identificar situações que precisam de correção ou aperfeiçoamento.
5. Promova a melhoria contínua
Utilize os resultados das avaliações para revisar procedimentos, implementar ações corretivas e atualizar os controles quando necessário.
A organização também deve considerar mudanças nas operações, nos riscos e nos requisitos aplicáveis, mantendo o sistema adequado ao seu contexto.
Qual a importância da ISO 28000 para a segurança da cadeia de suprimentos?
A segurança da cadeia de suprimentos envolve diferentes atividades e participantes, desde fornecedores de matérias-primas até operadores logísticos e distribuidores.
Como essas operações estão interligadas, problemas em uma etapa podem afetar outras partes da cadeia.
Por exemplo, falhas no controle de acesso a um centro de distribuição podem aumentar a exposição a furtos ou movimentações não autorizadas de mercadorias.
Da mesma forma, procedimentos inadequados de comunicação podem dificultar a resposta a incidentes e comprometer a continuidade das atividades.
Ao estabelecer um Sistema de Gestão da Segurança, a ISO 28000 ajuda a organização a compreender essas vulnerabilidades e determinar medidas adequadas para gerenciá-las.
Essa abordagem contribui para o planejamento, a rastreabilidade das informações e a avaliação contínua dos controles implementados.
Como o Checklist Fácil pode apoiar a gestão da segurança?
A implementação e a manutenção de um Sistema de Gestão da Segurança envolvem procedimentos, verificações, registros e acompanhamento de ações relacionadas aos riscos identificados.
Nesse contexto, o Checklist Fácil pode apoiar empresas que desejam digitalizar auditorias, inspeções e outras atividades de verificação operacional.
Com a plataforma, é possível configurar checklists conforme os procedimentos da organização, registrar evidências e acompanhar situações que exigem atenção.
Entre as possibilidades de aplicação estão:
- Padronizar inspeções de segurança em instalações e operações logísticas;
- Registrar ocorrências e não conformidades identificadas nas verificações;
- Organizar planos de ação com responsáveis e prazos;
- Centralizar informações e evidências das atividades realizadas;
- Acompanhar indicadores operacionais e resultados por meio de dashboards.
Esses recursos podem contribuir para a organização das evidências e para o acompanhamento dos controles estabelecidos pela empresa, apoiando práticas relacionadas à ISO 28000.
Entretanto, a conformidade com a norma depende da implementação adequada dos requisitos do Sistema de Gestão da Segurança, e não apenas da utilização de um software.
Quer tornar as inspeções e auditorias da sua operação mais organizadas? Conheça o Checklist Fácil e descubra como digitalizar procedimentos, acompanhar planos de ação e melhorar o controle das atividades na sua empresa.

Continue por aqui
O que é Certificação ISO? Conheça as principais e saiba como obter na sua empresa
Link
Aprenda o que é e como montar um plano de ação eficaz
Link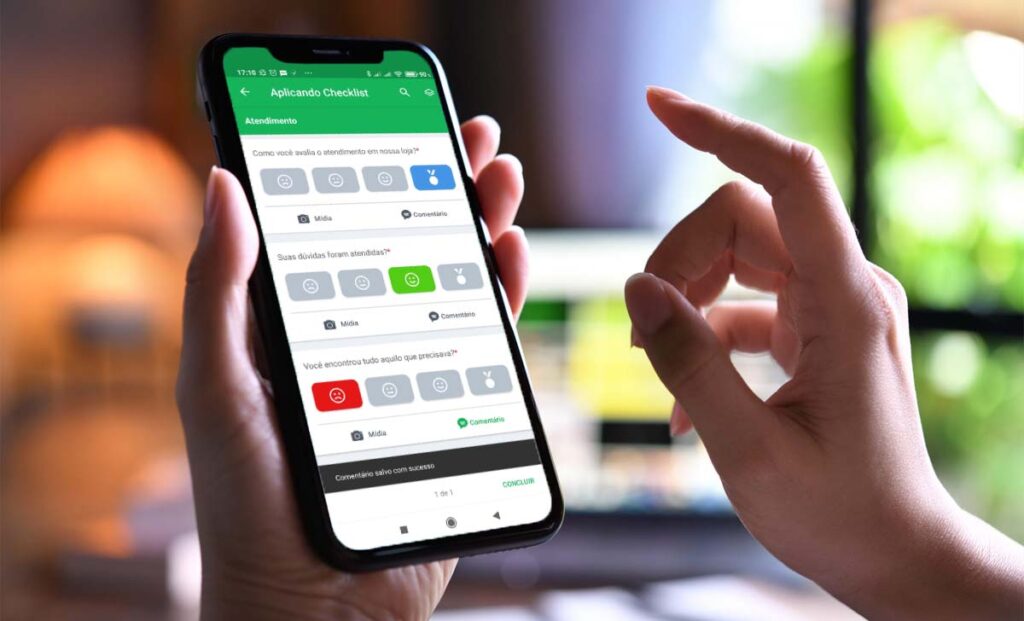
Checklist Fácil para auditoria: 6 mitos e verdades para tirar dúvidas!
Link